Zespół CERT Polska informuje o kolejnej kampanii phishingowej, mającej na celu kradzież naszych wrażliwych danych. Tym razem na celowniku cyberprzestępców znaleźli się klienci banku PKO BP. Wszystko zaczyna się od niewinnie wyglądającego e-maila.
Oszuści w dzisiejszych czasach mogą działać na ogromną skalę, a wszystko dzięki rozwojowi internetu, który oprócz wygody zafundował nam też sporo kłopotów. Naprawdę nie jest sztuką nadziać się chociażby na nowe oszustwo na kuriera DPD, a wcześniej głośno było też o tym, jak jednym SMS-em możemy doprowadzić do wyczyszczenia naszego konta bankowego. Pomysłów więc nie brakuje. Natomiast o kolejnej fali cyberprzestępstw alarmuje właśnie zespół CERT Polska.
CERT Polska alarmuje przed oszustami podszywającymi się pod PKO BP
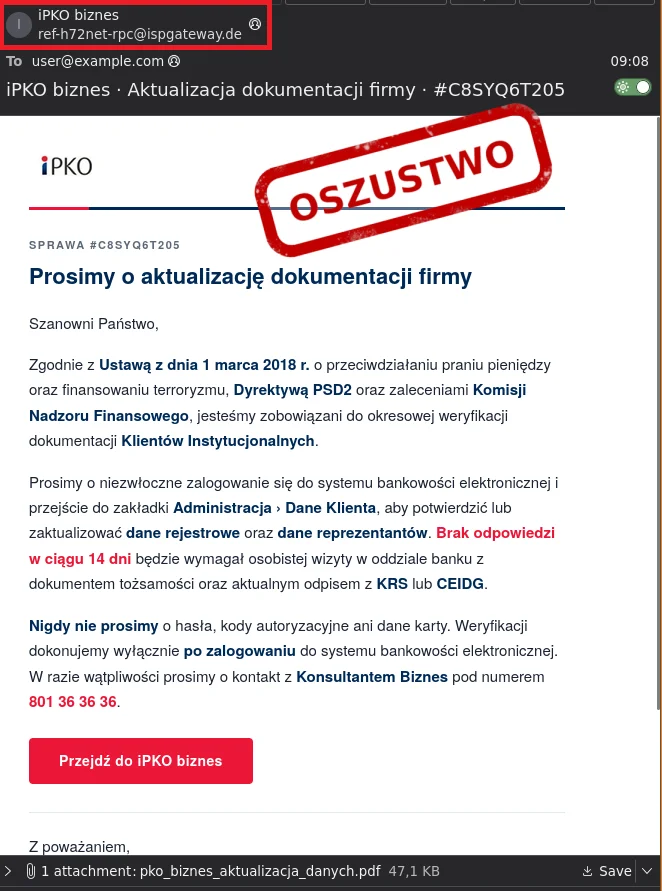
Eksperci z CERT Polska poinformowali, że otrzymują liczne zgłoszenia o nowej kampanii oszustów, którzy podszywają się pod komunikaty banku PKO BP do jego klientów biznesowych. "W najnowszym wariancie wiadomości oszuści piszą o rzekomej konieczności aktualizacji dokumentacji firmy. Nadawca powołuje się na obowiązki regulacyjne oraz zachęca do niezwłocznego zalogowania się do bankowości elektronicznej w celu potwierdzenia danych przedsiębiorstwa" – czytamy w komunikacie CERT Polska. Niepierwszy raz zresztą PKO BP ostrzega przed nowym oszustwem wymierzonym w swoich klientów.
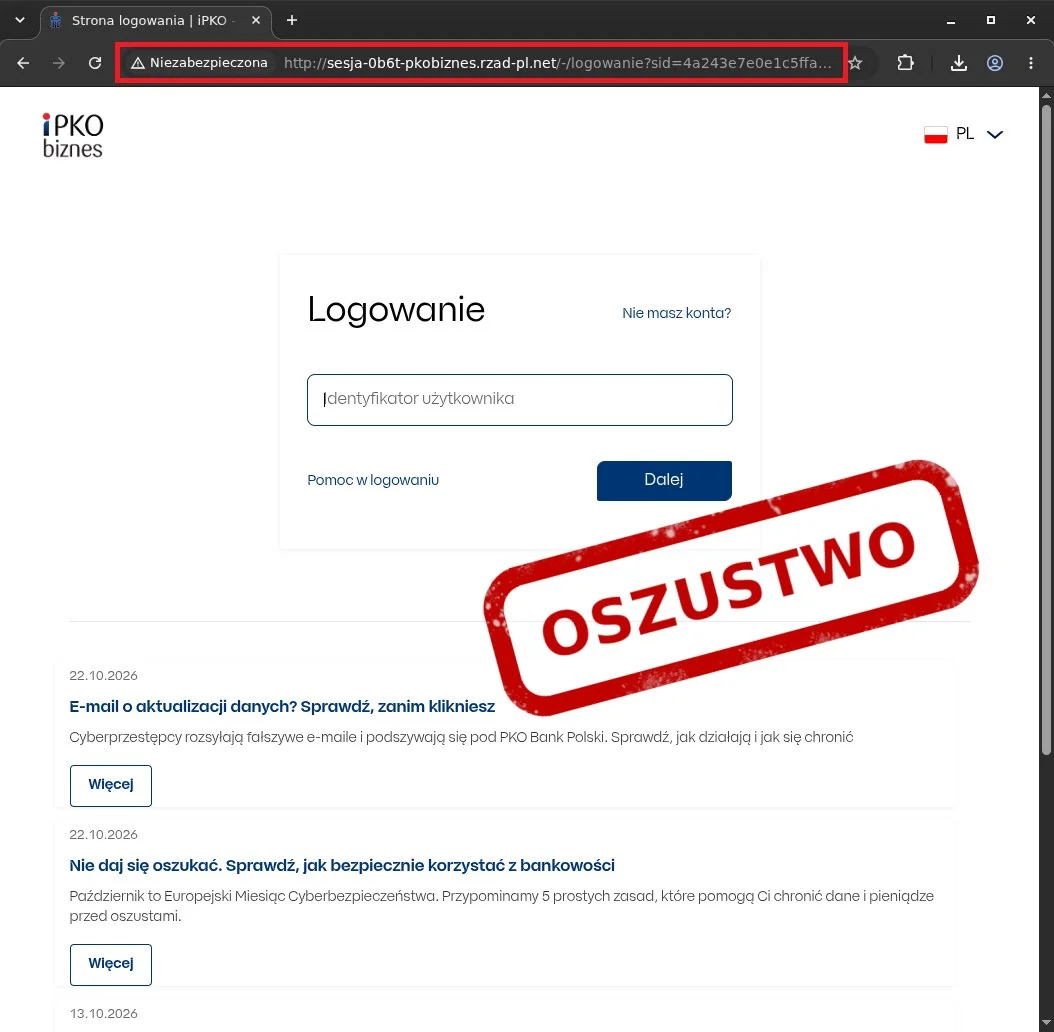
Jak zaznaczają specjaliści, treść e-maila zawiera link prowadzący użytkownika do sfałszowanej strony internetowej, która przypomina oficjalny serwis bankowości. W tym przypadku celem cyberprzestępców jest przejęcie naszych danych logowania. CERT Polska przypomina, że jest to już kolejna odsłona tej samej kampanii phishingowej. W ostatnich dniach oszuści rozsyłali wiadomości, wykorzystując inne tematy, takie jak rachunki walutowe, nowe zasady autoryzacji przelewów czy aktualizację danych klienta osobistego. "Zmienia się treść wiadomości, ale cel pozostaje ten sam" – podsumowują eksperci.
Do swojego ostrzeżenia specjaliści z CERT Polska dołączyli również przykładowe zrzuty ekranu pokazujące, jak dokładnie wyglądają takie spreparowane e-maile oraz strony internetowe. A naprawdę ciężko odróżnić je od prawdziwych komunikatów, podobnie jak w przypadku fałszywego e-Urzędu Skarbowego, gdzie fałszywej strony nie odróżnisz od prawdziwej. Warto więc zwracać uwagę na drobne elementy, szczególnie w adresie URL, które powinny zaświecić w naszych głowach czerwoną lampkę i zasugerować, że ktoś właśnie podszywa się w naszych powiadomieniach.
Jak nie paść ofiarą cyberprzestępców
Eksperci przypominają o podstawowych zasadach bezpieczeństwa i podpowiadają, jak bronić się przed tego typu kampaniami. Najważniejsza zasada to nie wchodzić w odnośniki zawarte w podejrzanej wiadomości oraz nie wpisywać żadnych informacji na stronach, do których nas kierują.
Jeśli chcemy sprawdzić powiadomienia w bankowości elektronicznej, należy samodzielnie wyszukać oficjalną stronę banku w przeglądarce lub skorzystać z bezpiecznej aplikacji mobilnej. Ważne jest również, aby nie działać pod presją czasu. Oszuści celowo wymuszają szybką reakcję, aby wywołać stres, posuwając się na przykład do grożenia zablokowaniem dostępu do konta.
Wszelkie próby oszustwa oraz linki do podejrzanych witryn można też w szybki sposób zgłosić. Służy do tego odpowiedni formularz na stronie internetowej incydent.cert.pl. Zgłoszenia można również przesyłać za pośrednictwem rządowej aplikacji mObywatel, korzystając z funkcji "Bezpiecznie w sieci".
To, przed czym wciąż CERT Polska ostrzega, idealnie wpisuje się w czarne statystyki, które opisywaliśmy w naTemat na podstawie raportu CERT Orange Polska za 2025 rok. Pisaliśmy wówczas, że cyberprzestępcy są w natarciu, fałszywe inwestycje to plaga, a oszuści polubili AI. Dane są porażające i pokazują skalę problemu, z jakim mierzy się polski internet. Dominującym zagrożeniem wciąż pozostaje phishing, czyli właśnie wyłudzanie danych i pieniędzy podstępem. Stanowił on ponad 47 proc. wszystkich incydentów, które musiał zneutralizować operator. W naTemat wyjaśnialiśmy już, czym dokładnie jest phishing i jak się przed nim ustrzec.
 Nie przegap żadnej ważnej wiadomości i obserwuj nas w Google News!