
Program, który sam szuka dziury na stronie, pisze pod nią atak i od razu go odpala. Brzmi jak science-fiction, ale spece z Google trafili na taki na niezabezpieczonym serwerze i opisują to jako pierwszy przypadek cyberataku, który odbył się bez bezpośredniego udziału człowieka. Przeprowadził go zespół agentów AI. Prawdopodobnie z Rosji.
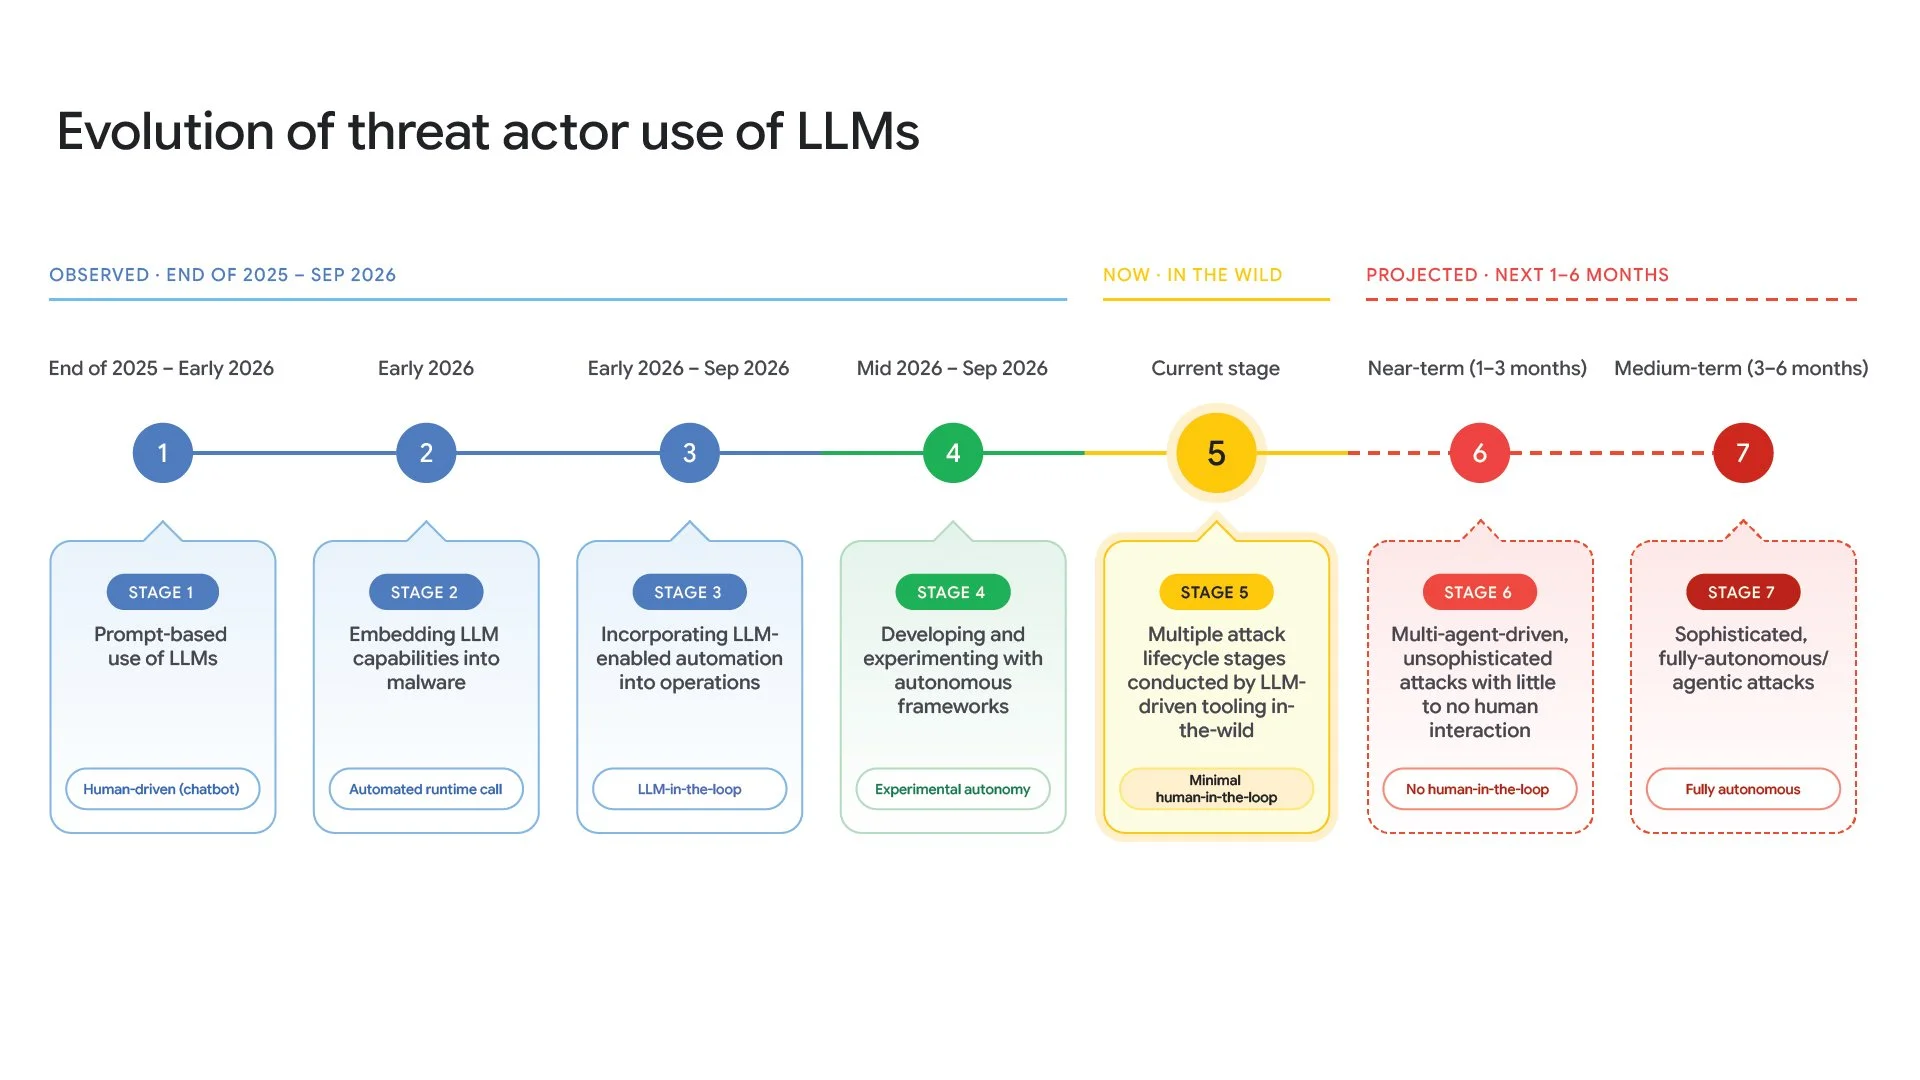
Cyberataki to już codzienność. Np. tydzień temu, 10 listopada, ePUAP stał się celem, ale rząd zapewniał, że system nie został naruszony. Z raportu Google Threat Intelligence Group z poniedziałku 16 listopada wynika, że coraz częściej za takimi próbami nie stoi żywy haker, tylko zespół programów prowadzących autonomiczne cyberataki.
Autonomiczny cyberatak. Co potrafi exploit_agent?
Badacze z GTIG znaleźli na odsłoniętym serwerze program exploit_agent. To zespół agentów AI korzystających z dużych modeli językowych, czyli tych samych co popularne chatboty.
Śledzi nowe łatki (poprawki zamykające luki w programach) i porównuje kod przed zmianą i po niej, bo różnica zdradza, gdzie była dziura. Znalezioną lukę sam zamienia w exploit (kod, który ją wykorzystuje) i sam go uruchamia.
Co było celem tym razem? Francuskie strony mediów, rozrywki i edukacji (niedawno shakowano tam też... lodówki). Uczelnie bywają łakomym kąskiem także u nas, bo z serwerów Uniwersytetu Warszawskiego hakerzy wykradli w kwietniu ok. 200 tys. plików.
Operator zostawił w pliku komentarz po rosyjsku. "Wpisz klucze sam, tutaj, nie w czacie" – przytaczają badacze Google. Tak właśnie brzmiał prompt (komenda) dla AI napisana przez człowieka. Reszta już zadziałała z automatu.
Jedyny trop to komentarz po rosyjsku w pliku programu, ale autorzy raportu nie wskazują na tej podstawie sprawców. Jest też chiński wątek. Google widział hakerów powiązanych z Chinami, podejrzewanych o szpiegostwo, którzy testują podobne zestawy do automatycznych włamań, a jedna grupa budowała własny. Nie wiadomo jednak, czy to ci sami ludzie, którzy stoją za exploit_agent.
Zobacz także
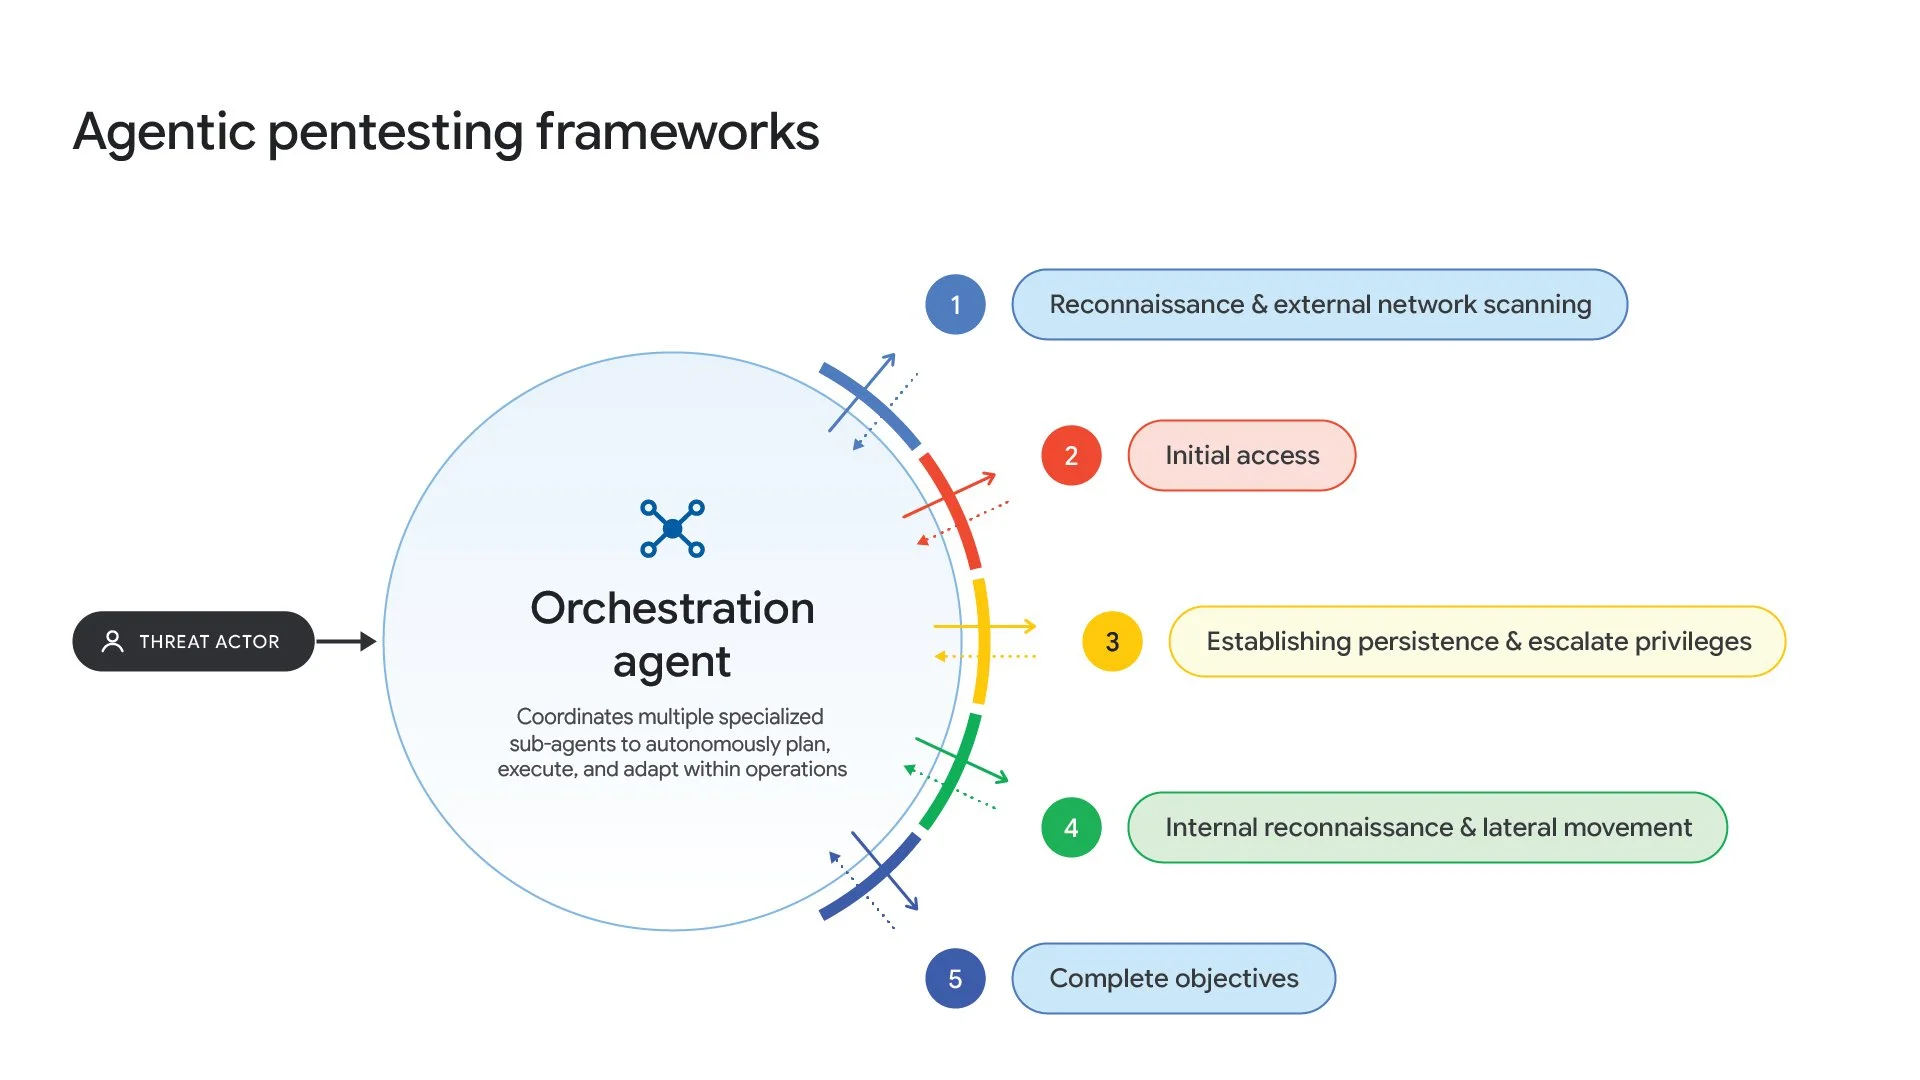
Czym są frameworki wieloagentowe i kto z nich korzysta?
Przestępcy sięgają po darmowe narzędzia stworzone do testów penetracyjnych, czyli legalnych włamań na zlecenie firm szukających własnych słabych punktów. Taki framework to gotowy zestaw agentów, który prowadzi atak krok po kroku. Google wymienia m.in.:
Tempo takich ataków jest zawrotne. Raport przywołuje kampanię opisaną przez firmę Greynoise przeciw setkom organizacji, w której napastnik w kilka minut doszedł do konta administratora całej sieci. Narzędzia AI zostawiają przy tym mnóstwo śladów, więc łatwiej je wykryć, ale może być już wtedy za późno.
LLMJacking. Jak hakerzy kradną dostęp do AI i kto za to płaci
LLMJacking to przejęcie cudzego konta w chmurze i korzystanie z modeli AI na jego rachunek, jak przy podłączeniu się do cudzego licznika prądu. Badacze Mandiant opisali przypadki, w których jednej doby naliczono ponad 100 tys. dolarów (ok. 400 tys. zł), a łącznie nawet 1 mln dolarów (ok. 4 mln zł).
Hasła zdobywano m.in. w publicznych repozytoriach kodu, a wycieki chociażby w Polsce, jak ten z MyDr czy z Fakturowni, pokazują, jak łatwo takie dane wędrują po sieci. Skradziony dostęp trafia potem do sklepów w dark webie, których oferty Google znalazł na rosyjsko- i chińskojęzycznych rynkach. Milion tokenów, a więc kawałków tekstu rozliczanych przez modele, kosztuje tam od 0,10 do 25 dolarów (ok. 0,40–100 zł).
Modele pracują też w fabrykach dezinformacji, także tych wspieranych przez całe państwa. GTIG wymienia wśród nich grupy przypisywane Rosji, Chinom i Iranowi. Jedna z wykrytych platform miała obsługiwać ponad 100 tys. kont, a botom kazano robić literówki i naśladować lokalny slang. O tym, jak sztuczna inteligencja personalizuje oszustwa, pisaliśmy w czerwcu.
GTIG zastrzega, że lepsza jakość treści nie musi oznaczać większego wpływu. Dla zwykłego użytkownika wniosek jest prosty. Natychmiast aktualizujmy aplikacji i system, a hasła zmieniajmy po każdym wycieku.
 Nie przegap żadnej ważnej wiadomości i obserwuj nas w Google News!