Cyberprzestępcy idą z duchem czasu i opracowują oszustwa, które coraz trudniej odróżnić od prawdy. Teraz na ich celowniku znalazły się popularne firmy kurierskie, w tym np. DPD. A metoda jest na tyle sprytna, że naprawdę łatwo jest połknąć haczyk i stracić swoje oszczędności.
Oszuści w dzisiejszych czasach mogą działać na ogromną skalę, a wszystko dzięki rozwojowi internetu, który oprócz wygody zafundował nam też sporo kłopotów. Podszywanie się pod dostawców przesyłek i firmy kurierskie to zresztą jedna z popularniejszych metod złodziei, bo najwidoczniej wciąż dobrze działa.
Wcześniej było już głośno o oszustwie na paczkomaty InPost lub o tym, że oszuści znaleźli nowy sposób na Pocztę Polską. Niedawno informowaliśmy także o oszustwie na kuriera DPD, gdzie jeden klik wystarczył, żeby wyczyścić konto w banku. Pomysłów więc nie brakuje. Natomiast o kolejnej fali cyberprzestępstw wycelowanych w firmy kurierskie alarmuje właśnie zespół CERT Polska.
Fałszywe e-maile o niedoręczonej paczce. Oszuści podszywają się pod kurierów
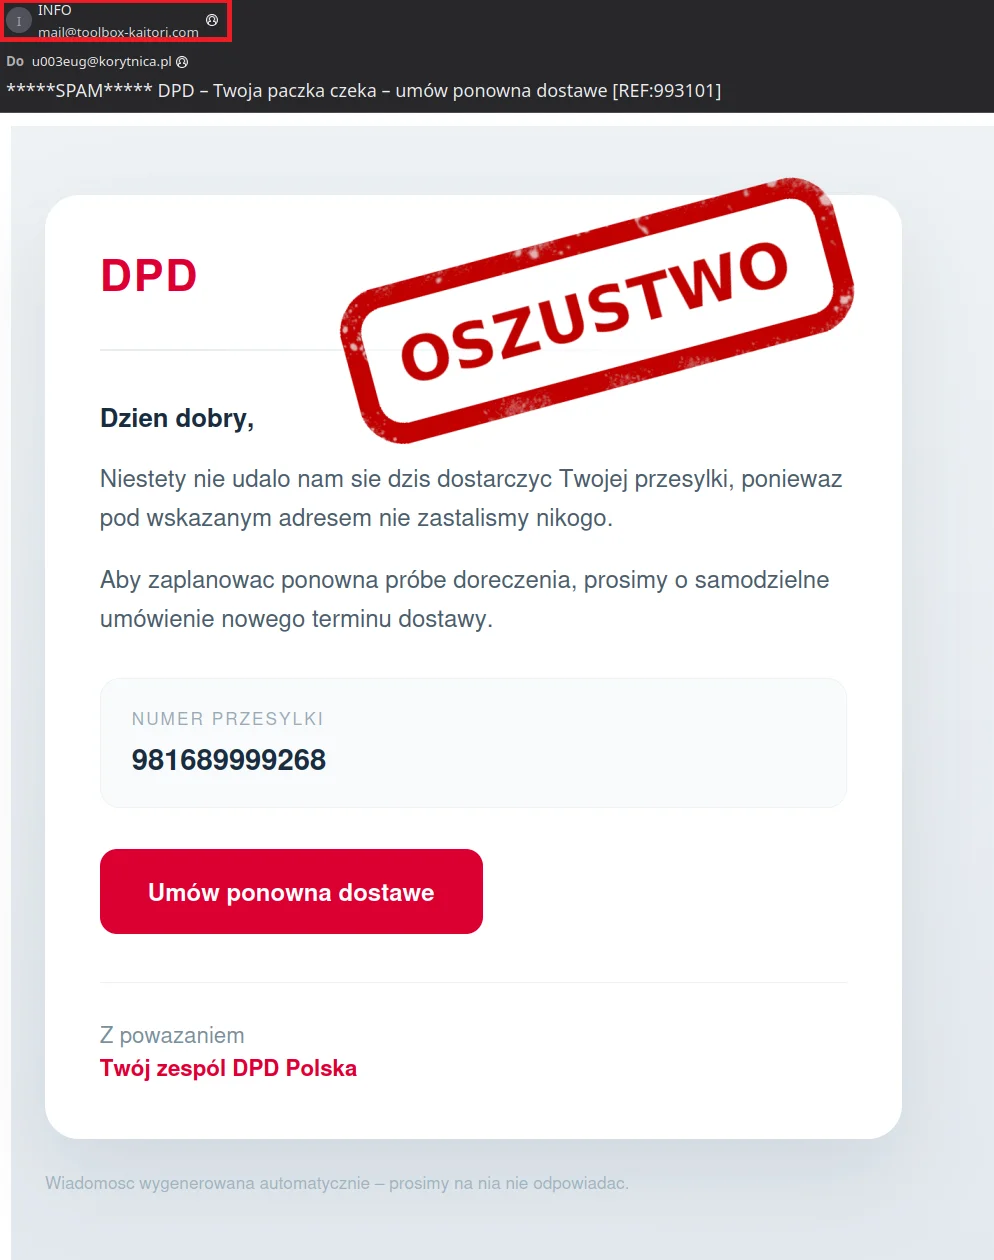
Eksperci z zespołu CERT Polska wydali ostrzeżenie przed najnowszą kampanią phishingową. Tym razem mechanizm polega na podszywaniu się pod popularne firmy kurierskie, np. DPD. Sprawcy rozsyłają do użytkowników wiadomości e-mail z informacją, że rzekomo nie udało się doręczyć ich paczki. Wewnątrz komunikatu umieszczony jest link, który w teorii ma pozwolić na sprawne wybranie nowego terminu dostawy.
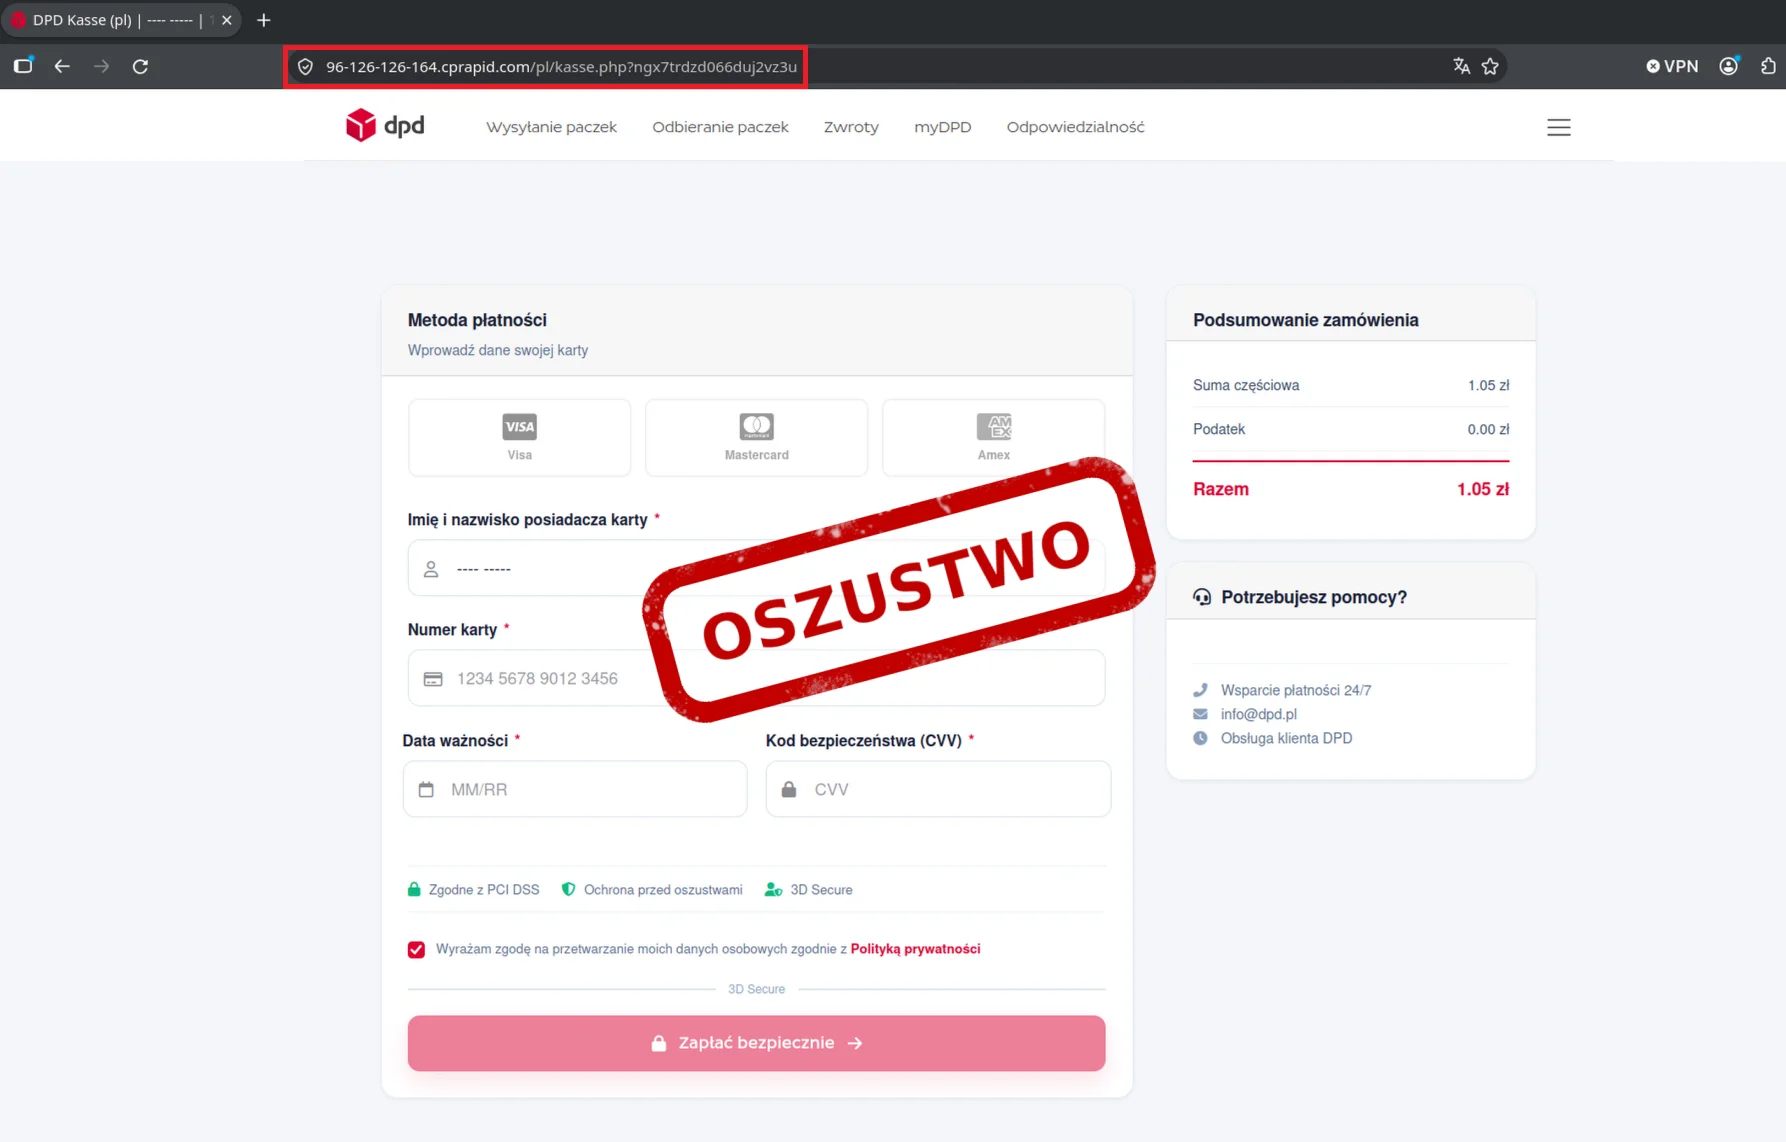
W rzeczywistości odnośnik kieruje ofiarę na złośliwą witrynę, którą cyberprzestępcy przygotowali tak, aby przypominała prawdziwą stronę firmy kurierskiej. Z poziomu tej fałszywej strony użytkownik proszony jest o wyznaczenie nowej daty odbioru oraz o dokonanie drobnej dopłaty za ponowny transport. Głównym celem tego zabiegu jest pozyskanie danych z karty płatniczej. Gdy je wprowadzimy, oszuści zyskają możliwość wykonywania nieautoryzowanych transakcji i mogą wykorzystać nasze dane do kolejnych wyłudzeń.
Do swojego ostrzeżenia specjaliści dołączyli również przykładowe zrzuty ekranu pokazujące, jak dokładnie wyglądają takie spreparowane wiadomości – a naprawdę ciężko odróżnić je od prawdziwych komunikatów. Warto więc zwracać uwagę na drobne elementy, szczególnie w adresie URL, które powinny zaświecić w naszych głowach czerwoną lampkę i zasugerować, że ktoś właśnie podszywa się w naszych powiadomieniach.
Zobacz także
Jak nie dać się oszukać "metodą na kuriera"?
Specjaliści do spraw cyberbezpieczeństwa radzą, aby zachować wyjątkową ostrożność, gdy w naszej skrzynce pojawi się podobny komunikat. Najważniejsza zasada to nie wchodzić w odnośniki zawarte w wiadomości oraz nie wpisywać żadnych informacji na stronach, do których nas kierują.
Aby mieć pewność co do losów naszej paczki, status przesyłki najbezpieczniej jest po prostu sprawdzać wyłącznie na własną rękę. Najlepiej zrobić to bezpośrednio na stronie internetowej firmy kurierskiej, którą sami wcześniej odnajdziemy w wyszukiwarce, lub korzystając z oficjalnej aplikacji mobilnej danego przewoźnika.
Wszelkie próby oszustwa oraz linki do podejrzanych witryn można też w szybki sposób zgłosić. Służy do tego odpowiedni formularz na stronie internetowej incydent.cert.pl. Zgłoszenia można również przesyłać za pośrednictwem rządowej aplikacji mObywatel, korzystając z funkcji o nazwie "Bezpiecznie w sieci". Dodatkowo, jeśli spotkamy się z próbą wyłudzenia w formie wiadomości tekstowej, taki SMS należy przekazać bezpośrednio na darmowy numer 8080, jak wskazuje zespół CERT Polska.
A to, przed czym wciąż CERT Polska ostrzega, idealnie wpisuje się w czarne statystyki, które prezentowaliśmy w naTemat na podstawie raportu CERT Orange Polska za ubiegły rok 2025. Pisaliśmy wówczas, że cyberprzestępcy są w natarciu, fałszywe inwestycje to plaga, a oszuści polubili AI. Dane są porażające i pokazują skalę problemu, z jakim mierzy się polski internet. Dominującym zagrożeniem wciąż pozostaje phishing, czyli właśnie wyłudzanie danych i pieniędzy podstępem. Stanowił on ponad 47 proc. wszystkich incydentów, które musiał zneutralizować operator. W naTemat wyjaśnialiśmy już, czym dokładnie jest phishing i jak się przed nim ustrzec.
 Nie przegap żadnej ważnej wiadomości i obserwuj nas w Google News!