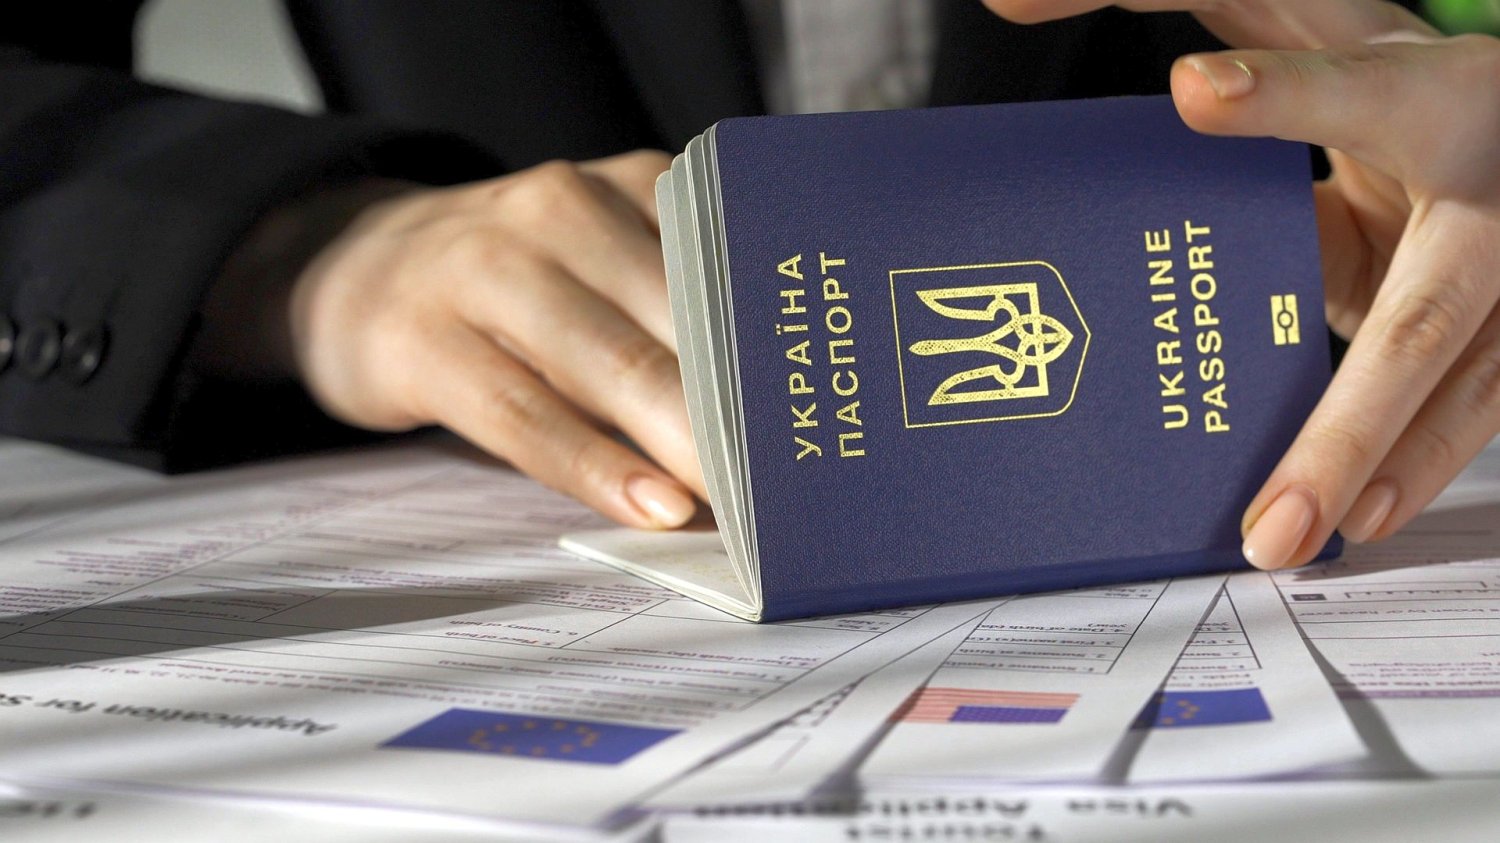
Klienci Wakacje.pl mają powód, by bardzo uważnie sprawdzać teraz każdą wiadomość dotyczącą ich wyjazdu. Po włamaniu do systemów firmy w ręce przestępców trafiły nie tylko adresy i numery telefonów, ale również dane paszportowe. Firma już teraz ostrzega przed fałszywymi prośbami o płatność i sugeruje klientom zastrzeżenie paszportów.
Jak podaje Niebezpiecznik.pl, 29 września doszło do włamania do systemu obsługującego klientów Wakacje.pl oraz kilku skrzynek pocztowych pracowników portalu. Atakujący uzyskali dane osobowe: numery telefonów, miejsca zamieszkania, adresy e-mail, imiona i nazwiska, daty urodzenia i dane paszportowe.
Wakacje.pl to agregat ofert biur podróży, który działa na polskim rynku od 25 lat. Firma określa się jako jedna z największych grup turystycznych w Europie Środkowo-Wschodniej.
Wakacje.pl zhakowane. Dane z paszportów w rękach przestępców
Jak wynika z komunikatu, który trafił do redakcji Niebezpiecznika, spółka Wakacje.pl ostrzega, by uważać na fałszywe wiadomości z prośbami o płatność i zaleca zastrzeżenie paszportu.
Jednocześnie nie wiadomo, czy "dane paszportowe" dotyczą numerów paszportów, czy może także skanów dokumentów. Niezależnie od tego, ofiary ataku powinny zalogować się do aplikacji mObywatel i zastrzec paszport w zakładce "zastrzeż dokument".
Wakacje.pl nie poinformowało o skali ataku, wiadomo, że "dotyczył on części danych rezerwacyjnych", a sytuacja jest obecnie analizowana przez ekspertów ds. cyberbezpieczeństwa. Spółka w komunikacie rozsyłanym do klientów informuje, że dane nie pozwalają na logowanie do Panelu Klienta i nie dotyczą systemów płatności portalu.
Co się dzieje w Polsce? Wycieki stają się codziennością
W ostatnim czasie w Polsce byliśmy świadkami ogromnych wycieków danych z przeróżnych usług, głównie medycznych. Największy atak dotyczył firmy MyDr, w którym mogło dojść do przechwycenia danych 19 mln Polaków. Za atakiem stała grupa "fingerprint", która później wzięła na celownik Medyc (tam mowa o danych 5 mln osób) i Fakturownię.pl, gdzie hakerzy splądrowali 6 TB dokumentów.
W lipcu informowaliśmy o wielkim wycieku z usługi Hotres.pl, która obsługiwała 2000 obiektów noclegowych. Z kolei w kwietniu wyciekły dane platformy Booking.com, w tym adresy e-mail, numery telefonów i dane o rezerwacjach.
Dalsza część artykułu poniżej.
Zobacz także
Niedawno do redakcji INNPoland zgłosili się hakerzy, którzy twierdzili, że uzyskali dostęp do systemu FELG Dent. To usługa obsługująca gabinety stomatologiczne. Przestępcy twierdzili, że uzyskali dane 2,4 mln pacjentów i 1,2 mln recept, w tym numery PESEL, adresy i telefony. Firma nie potwierdziła skali wycieku i sugeruje, że sprawcą jest członek grupy "fingerprint", a wykradziona część danych stanowi 10 proc. całej bazy.
Jednocześnie Niebezpiecznik.pl skontaktował się z "fingerprintem", który odcina się od ataku na FELG Dent. INNPoland wskazuje, że zgłoszenie, które wskazywało na atak, zostało wysłane przez grupę "Horus".
 Nie przegap żadnej ważnej wiadomości i obserwuj nas w Google News!